Domain synthesegase.de kaufen?
Wir ziehen mit dem Projekt
synthesegase.de um.
Sind Sie am Kauf der Domain
synthesegase.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain synthesegase.de kaufen?
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Phishing-Angriffe
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
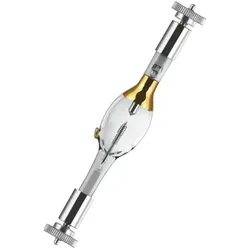
OSRAM HBO 350W Hochdruck-Quecksilberlampe – UV-Speziallampe für Mikroskopie, Labor & ForschungOSRAM HBO 350W Die OSRAM HBO 350W ist eine Hochdruck-Quecksilberdampflampe für anspruchsvolle optische und wissenschaftliche Anwendungen. Sie erzeugt eine sehr hohe Strahldichte und ist speziell für Prozesse konzipiert, bei denen eine intensive UV- und sichtbare Strahlung mit stabilen Lichtverhältnissen erforderlich ist. Durch die kurze Bogenlänge eignet sie sich besonders für präzise Beleuchtungs- und Analyseverfahren. Technische Daten Leistung: 350 W Spannung: 67,5 V Bogenlänge: 3 mm Gesamtlänge: 128 mm Durchmesser: 20 mm Sockel: SFcY10-4 Dimmbarkeit: nicht dimmbar Lichtstrom: 0 lm Lichtstärke: 0 cd Brennstellung: nicht angegeben Anwendungsbereiche Fluoreszenzmikroskopie UV-Anwendungen in Forschung und Industrie Optische Spezialverfahren Medizinische und wissenschaftliche Geräte Produktvorteile Sehr hohe Strahldichte Intensive UV- und sichtbare Strahlungsleistung Stabiler Lichtbogen für konstante Ergebnisse Geeignet für präzise optische Systeme Produkteigenschaften Hochdruck-Quecksilberdampflampe (HBO-Technologie) Kurzbogentechnologie für punktgenaue Lichtquelle Sicherheitshinweise HBO-Lampen dürfen nur in geschlossenen, dafür vorgesehenen Gehäusen betrieben werden. Die starke UV-Strahlung und der hohe Innendruck stellen ein erhebliches Risiko dar. Bei Beschädigung kann Quecksilber freigesetzt werden. Die Handhabung muss unter Einhaltung der Herstelleranweisungen und mit geeigneter Schutzausrüstung erfolgen.530,04 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Soehngen Mobiler Erste-Hilfe-Koffer, Bereich Labor & ChemieLässt sich ein Bürobetrieb mit einem Labor vergleichen? Unterschiedlicher könnten die Unfallrisiken wohl kaum sein. Beide Betriebe unterliegen jedoch den gleichen Unfallverhütungsvorschriften und DIN-Normen für Betriebsverbandskästen. Grundlage ist jeweils dieser mobiler Erste-Hilfe-Koffer des Typs MT-CD mit Basisinhalt DIN 13 157. Die weiterführenden SPEZIAL-Inhalte ergeben sich aus den unterschiedlichen, berufsrisikobezogenen Anforderungen. Dazu gehören, je nach Unfallgefährdung und Erfordernis, z. B. Augen-Sofortspülung, aluderm®-Verbandstoffe, aluderm®-aluplast-Pflasterwundverbände, Kühlspray, Desinfektion, Replantatbeutel, Spezialverbände, Instrumente usw. Der mobile Erste-Hilfe-Koffer für den Einsatz im Labor und in Bereichen der Arbeit mit Chemikalien wurde aus robustem ABS-Kunststoff gefertigt und ist mit einer verstellbaren Inneneinteilung sowie transparenten Abdeckplatten ausgestattet. Die Lieferung erfolgt inklusive einer praktischen Wandhalterung. Behälter MT-CD, 400 x 300 x 150 mm, Motiv und Beschriftung im Siebdruck, Erste-Hilfe-Farbpiktogramme260,61 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **


Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
RAVENSBURGER 18937 ScienceX WOW Chemie-LaborEindrucksvolle Chemie-Experimente mit Sofort-Effekt! Experimentiere mit WOW-Die Entdeckerzone in deinem eigenen Labor mit echten Chemikalien. Erschaffe einen Farbregenbogen im Reagenzglas, bringe Flüssigkeiten zum Schäumen und beobachte wie dein chemischer Unterwasserwald wächst. Dank der bunten, reich bebilderten Anleitung funktionieren die Versuche garantiert - der ideale Einstieg für angehende Chemiker. Zahlreiche überraschende Experimente faszinieren mit eindrucksvollen Sofort-Effekten und wecken so den Spaß an der Chemie. Inhalt: 1 Reagenzglasständer 2 Reagenzgläser mit Verschluss 1 Lupe 1 Dosierlöffel 1 Pipette 1 Stab 1 Messbecher 1 Trichter 3 g Calciumchlorid 3 g Eisen(II) -sulfat 50 ml Natriumsilikatlösung Filterpapiere 1 Zange 3 g Natriumacetat 2 Gummis 2 Farbtabletten 1 Petrischale Schutzbrille 1 Chemie-Arbeitsheft42,99 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
OSRAM HBO 350W Hochdruck-Quecksilberlampe – UV-Speziallampe für Mikroskopie, Labor & ForschungOSRAM HBO 350W Die OSRAM HBO 350W ist eine Hochdruck-Quecksilberdampflampe für anspruchsvolle optische und wissenschaftliche Anwendungen. Sie erzeugt eine sehr hohe Strahldichte und ist speziell für Prozesse konzipiert, bei denen eine intensive UV- und sichtbare Strahlung mit stabilen Lichtverhältnissen erforderlich ist. Durch die kurze Bogenlänge eignet sie sich besonders für präzise Beleuchtungs- und Analyseverfahren. Technische Daten Leistung: 350 W Spannung: 67,5 V Bogenlänge: 3 mm Gesamtlänge: 128 mm Durchmesser: 20 mm Sockel: SFcY10-4 Dimmbarkeit: nicht dimmbar Lichtstrom: 0 lm Lichtstärke: 0 cd Brennstellung: nicht angegeben Anwendungsbereiche Fluoreszenzmikroskopie UV-Anwendungen in Forschung und Industrie Optische Spezialverfahren Medizinische und wissenschaftliche Geräte Produktvorteile Sehr hohe Strahldichte Intensive UV- und sichtbare Strahlungsleistung Stabiler Lichtbogen für konstante Ergebnisse Geeignet für präzise optische Systeme Produkteigenschaften Hochdruck-Quecksilberdampflampe (HBO-Technologie) Kurzbogentechnologie für punktgenaue Lichtquelle Sicherheitshinweise HBO-Lampen dürfen nur in geschlossenen, dafür vorgesehenen Gehäusen betrieben werden. Die starke UV-Strahlung und der hohe Innendruck stellen ein erhebliches Risiko dar. Bei Beschädigung kann Quecksilber freigesetzt werden. Die Handhabung muss unter Einhaltung der Herstelleranweisungen und mit geeigneter Schutzausrüstung erfolgen.530,04 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Soehngen Mobiler Erste-Hilfe-Koffer, Bereich Labor & ChemieLässt sich ein Bürobetrieb mit einem Labor vergleichen? Unterschiedlicher könnten die Unfallrisiken wohl kaum sein. Beide Betriebe unterliegen jedoch den gleichen Unfallverhütungsvorschriften und DIN-Normen für Betriebsverbandskästen. Grundlage ist jeweils dieser mobiler Erste-Hilfe-Koffer des Typs MT-CD mit Basisinhalt DIN 13 157. Die weiterführenden SPEZIAL-Inhalte ergeben sich aus den unterschiedlichen, berufsrisikobezogenen Anforderungen. Dazu gehören, je nach Unfallgefährdung und Erfordernis, z. B. Augen-Sofortspülung, aluderm®-Verbandstoffe, aluderm®-aluplast-Pflasterwundverbände, Kühlspray, Desinfektion, Replantatbeutel, Spezialverbände, Instrumente usw. Der mobile Erste-Hilfe-Koffer für den Einsatz im Labor und in Bereichen der Arbeit mit Chemikalien wurde aus robustem ABS-Kunststoff gefertigt und ist mit einer verstellbaren Inneneinteilung sowie transparenten Abdeckplatten ausgestattet. Die Lieferung erfolgt inklusive einer praktischen Wandhalterung. Behälter MT-CD, 400 x 300 x 150 mm, Motiv und Beschriftung im Siebdruck, Erste-Hilfe-Farbpiktogramme260,61 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
-
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
Ähnliche Suchbegriffe für Phishing-Angriffe
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Renneberg, Reinhard: Biotechnologie für EinsteigerBiotechnologie für Einsteiger , Das Buch lässt mich wünschen, ich wäre wieder ein Student. Die Zeit der Biotechnologie ist gekommen: Sie greift zunehmend in unser tägliches Leben ein - und dennoch fehlt nicht nur Laien, sondern oft auch Studierenden und Wissenschaftlern ein fundiertes Wissen. Abhilfe und eine Fülle von Informationen bietet das einführende Lehrbuch von Reinhard Renneberg: eine verständlich geschriebene und visuell opulent aufbereitete Gesamtschau der Biotechnologie. Sie eignet sich zum schnellen Nachschlagen und zum Schmökern ebenso wie für ein intensives Studium. Bereits die erste Ausgabe des Buches wurde begeistert aufgenommen und liegt nach knapp zwölf Jahren nun - komplett überarbeitet, um zahlreiche spannende Boxen sowie um 100 Seiten erweitert - in der fünften Auflage vor. Wie Renneberg zeigt, kann ein wissenschaftliches Lehrbuch durchaus spannend und unterhaltsam sein. Verschiedene didaktische Elemente ergänzen den Grundtextder 5. Auflage: - Das erste Biotech-Lehrbuch der Welt mit vollständigen und kommentierten Internet-Quellen zu Filmen, Fotos, Dokumenten und Originalarbeiten - Acht Fragen am Ende jedes Kapitels erlauben eine Überprüfung des eigenen Wissens - Mit dem Glossar lassen sich auch schwierige Fachbegriffe schnell nachschlagen und verstehen Stimmen zum Buch: Ein herrlich erfrischendes Lehrbuch, das begeistert und Lust auf mehr macht! Prof. Dr. Martin Bertau, Technische Universität Dresden Ihr Buch ist ein moderner opulenter Genie-Streich..."ein WHO IS WHO in Biotech", mit Herzblut geschrieben. Carl Djerassi 2015, "Mutter der Pille" Die Autoren: Reinhard Renneberg ist seit 1995 Professor für Analytische Biotechnologie an der Hong Kong University of Science and Technology (www.ust.hk). Er ist Autor von Sach- und Lehrbüchern, darunter Katzenklon, Katzenklon , Ein Löffelchen Biotechnologie und Bioanalytik für Einsteiger , Mitautor des Roempp-Biotechnologie-Lexikons, Verfasser von vier Monografien und 250 Publikationen und Urheber von 20 Patenten. Darüber hinaus ist er an zwei Biotechnologie-Firmen in Deutschland und China beteiligt. Darja Süßbier ist wissenschaftliche Zeichnerin und hat bereits zahlreiche Bücher illustriert. Mit ihrem ansprechenden, durchgehend vierfarbig gestalteten Layout und den didaktisch ansprechenden Grafiken hat sie diesem Lehrbuch eine ganz besondere Note verliehen. Viola Berkling ist Anglistin und Arabistin und seit 22 Jahren für die BP Europa SE tätig. Sie gab mit ihrem Sachverstand für Wissenschaftsliteratur diesem Buch weitreichende Impulse und übernahm die Koordination zwischen Hongkong, Deutschland undden Autoren der Experten-Boxen. Vanya Loroch ist Molekularbiologe und lehrt an der Business School Lausanne. Er hat ein Internetlernsystem entwickelt, das auch Laien die komplexe, moderne Biologie plausibel macht. , Sitze & Zubehör > Gokart Teile , Auflage: 5. Auflage 2018, Erscheinungsjahr: 20180412, Produktform: Kartoniert, Beilage: Book, Autoren: Renneberg, Reinhard~Süßbier, Darja~Berkling, Viola~Loroch, Vanya, Auflage: 18005, Auflage/Ausgabe: 5. Auflage 2018. 5. Aufl. 2018, Abbildungen: 450 farbige Abbildungen, Bibliographie, Themenüberschrift: SCIENCE / Biotechnology, Keyword: Biologie; Chemie; Genetik; Medizin; Molekularbiologie; Zellbiologie; Cripr/cas; Crispr cas 9; GMO, Fachschema: Biotechnologie - Biotechnik~Technologie / Biotechnologie~Medizin / Geräte, Instrumente, Medizintechnik~Biologie / Mikrobiologie~Mikrobiologie - Mikroorganismus~Botanik~Umwelt~Biologie~Mensch / Biologie~Erblehre~Genetik, Fachkategorie: Biomedizinische Technik~Mikrobiologie (nicht-medizinisch)~Botanik und Pflanzenwissenschaften~Biotechnologie~Umweltwissenschaften, Umwelttechnik~Medizinische Ausstattung und Technik, Bildungszweck: für die Hochschule, Imprint-Titels: Springer Spektrum, Warengruppe: HC/Biochemie/Biophysik, Fachkategorie: Genetik (nicht-medizinisch), Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XXIII, Seitenanzahl: 475, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Springer-Verlag GmbH, Verlag: Springer-Verlag GmbH, Verlag: Springer Berlin, Länge: 261, Breite: 194, Höhe: 23, Gewicht: 1186, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783827430472 9783827420459 9783827418470 9783827415387, Herkunftsland: NIEDERLANDE (NL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0400, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **
-
Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
-
Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.